Зашифрованный и приватный DNS
Исключите слежку провайдера, перехват DNS-запросов и подмену сайтов. Nevoro VPN направляет все доменные запросы через зашифрованные приватные DNS-серверы, гарантируя абсолютную конфиденциальность.
Почему ваш DNS нуждается в защите
DNS — это «телефонная книга» интернета, которая превращает понятные домены (например, site.com) в IP-адреса. По умолчанию все эти запросы отправляются провайдеру в открытом виде.
Даже если вы заходите на зашифрованные HTTPS-сайты, ваш интернет-провайдер или злоумышленники в публичной сети всё равно точно знают, какие именно ресурсы вы посещаете, собирая полную историю вашей активности.
Главный риск: Через открытый DNS провайдеры логируют историю посещений, а хакеры могут подменять ответы (DNS Spoofing) и направлять вас на фишинговые копии банков и сервисов.
Как Nevoro VPN делает DNS безопасным
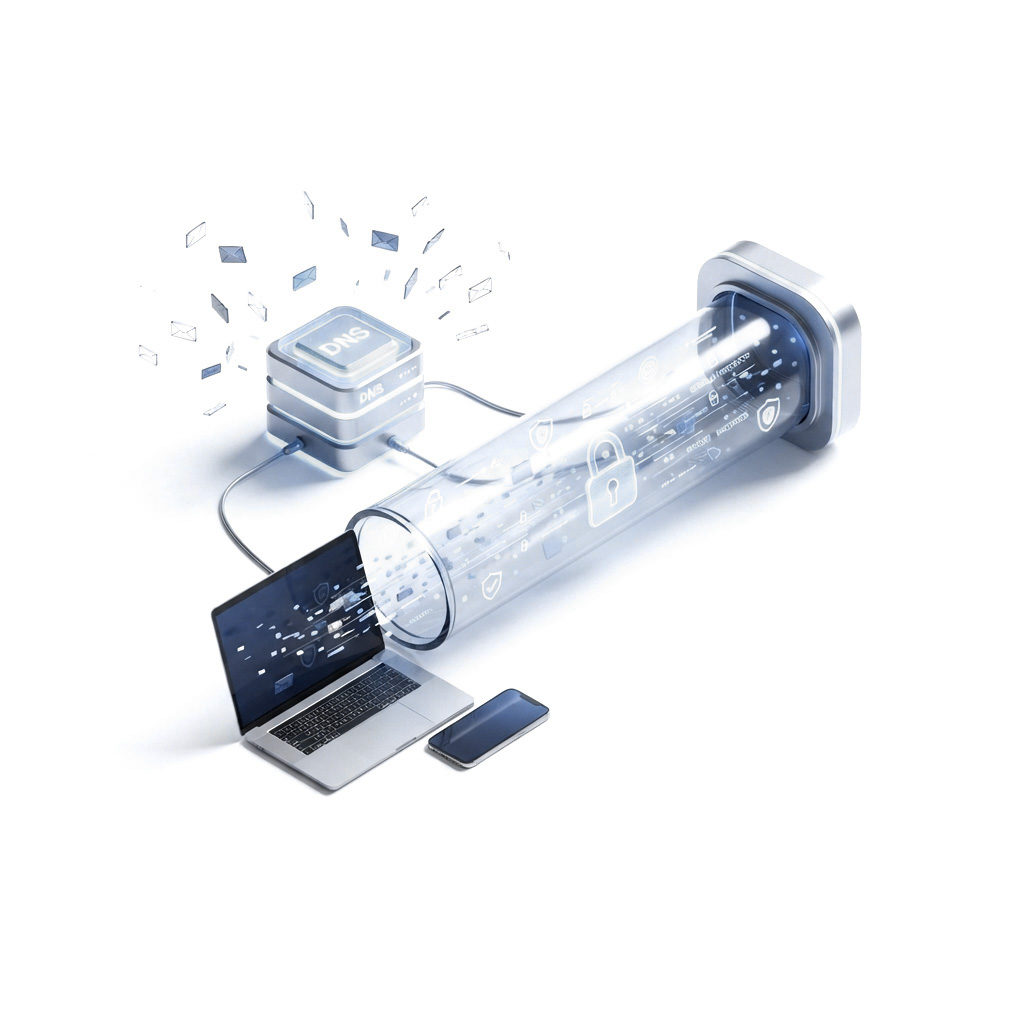
Мы полностью изолируем доменные запросы от внешнего мира, перенаправляя их внутрь зашифрованного VLESS-туннеля.
Приватные DNS-серверы
Запросы обрабатываются нашими собственными серверами. Никаких сторонних DNS-провайдеров или вмешательства интернет-операторов.
Шифрование внутри туннеля
DNS-запросы неотличимы от обычного трафика VLESS Reality. Провайдер не может перехватить или прочитать имена посещаемых сайтов.
Защита от утечек (Zero-Leak)
Система жестко блокирует любые попытки ОС или мобильных приложений выпустить DNS-запрос в обход защищенного туннеля.
Обычный DNS vs Безопасный DNS Nevoro
Разница между стандартными DNS-запросами вашего провайдера и изолированной инфраструктурой Nevoro VPN.
Стандартный DNS провайдера
Без использования VPN-
Открытый текст: Все доменные имена передаются в незашифрованном виде.
-
Полный лог активности: Провайдер сохраняет историю каждого посещенного ресурса.
-
Уязвимость к подмене: Риск DNS-спуфинга и перенаправления на фишинговые сайты.
-
Внедрение рекламы: Перехват ошибок 404 для показа сторонних рекламных страниц.
Зашифрованный DNS Nevoro
Защищено VLESS/Reality-
Сквозное шифрование: Запросы запакованы внутрь туннеля VLESS.
-
Строгий No-Logs: Никакой фиксации посещаемых доменов и IP-адресов.
-
Защита от спуфинга: Полная изоляция от подмены ответов внешними узлами.
-
Мгновенный резолв: Оптимизированные приватные DNS-серверы без задержек.
Как исключаются утечки DNS-данных
Даже при активном VPN операционная система смартфона или ПК может скрытно отправлять доменные запросы через серверы вашего провайдера. Nevoro исключает эту уязвимость на нескольких уровнях.
Полный перехват системных вызовов
Nevoro блокирует попытки операционной системы обращаться к стандартным DNS-серверам оператора (Smart Multi-Homed Name Resolution).
Изолированный маршрут запросов
Все доменные имена преобразуются в IP-адреса непосредственно на стороне сервера Nevoro, предотвращая утечку через внешний интернет.
Совместимость с DoH и DoT
Использование стандартов DNS over HTTPS и DNS over TLS обеспечивает дополнительный слой шифрования внутри туннеля.
Как лично убедиться в отсутствии утечек DNS
Вы можете проверить уровень конфиденциальности вашего подключения за пару минут с помощью независимых аналитических сервисов.
Запустите Nevoro VPN
Подключитесь к любому серверу в приложении.
Откройте сайт проверки
Перейдите на независимый ресурс dnsleaktest.com или browserleaks.com/dns.
Оцените результат
В поле провайдера (ISP) должны отображаться только защищенные DNS-серверы Nevoro. IP-адрес и имя вашего реального интернет-оператора должны полностью отсутствовать.
Защитите свои DNS-запросы прямо сейчас
Подключите Nevoro VPN за пару секунд и закройте историю посещений от провайдеров, хакеров и посторонних глаз.
Работает на iOS, Android, Windows и macOS без сложных настроек.